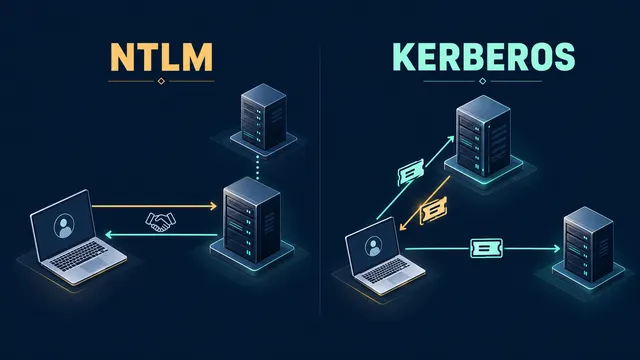
Bir uygulamanın sorunsuz açılması, arka planda güvenli bir kimlik doğrulama kullandığını göstermiyor. Active Directory ortamında Kerberos tercih edilse de eski uygulamalar veya yapılandırma sorunları nedeniyle bağlantılar hâlâ NTLM üzerinden gerçekleşebiliyor.
NTLM neden risk oluşturuyor?
NTLM, challenge-response yöntemiyle çalışır. Parolayı ağda açık metin olarak göndermez; ancak bu, kimlik bilgilerinin kötüye kullanılamayacağı anlamına gelmez.
Özellikle gerekli korumaların bulunmadığı ortamlarda NTLM relay saldırılarıyla kimlik doğrulama trafiği başka bir hizmete aktarılabilir. Kullanıcının NT hash’i ele geçirildiğinde ise saldırgan, parolanın kendisini bilmeden pass-the-hash yöntemiyle erişim sağlayabilir. NTLMv2 kullanmak da bu risklerin tamamını ortadan kaldırmaz. Microsoft’un NTLM değerlendirmesi
Kerberos neyi değiştiriyor?
Kerberos, güvenilen bir merkezden, yani KDC’den alınan süreli biletlerle çalışır. İstemci, erişmek istediği hizmet için aldığı bileti sunucuya sunar. Karşılıklı kimlik doğrulamayı desteklemesi, istemcinin de bağlandığı hizmetin kimliğini doğrulayabilmesini sağlar. Kerberos’un çalışma mantığı
Yine de yalnızca Kerberos kullanmak yeterli değil. Zayıf servis hesabı parolaları Kerberoasting riskini artırır. Hesapların yetkileri, parola yönetimi ve kullanılan şifreleme türleri de güvenliğin bir parçası.
Sağlıklı geçiş için nasıl ilerlemeli?
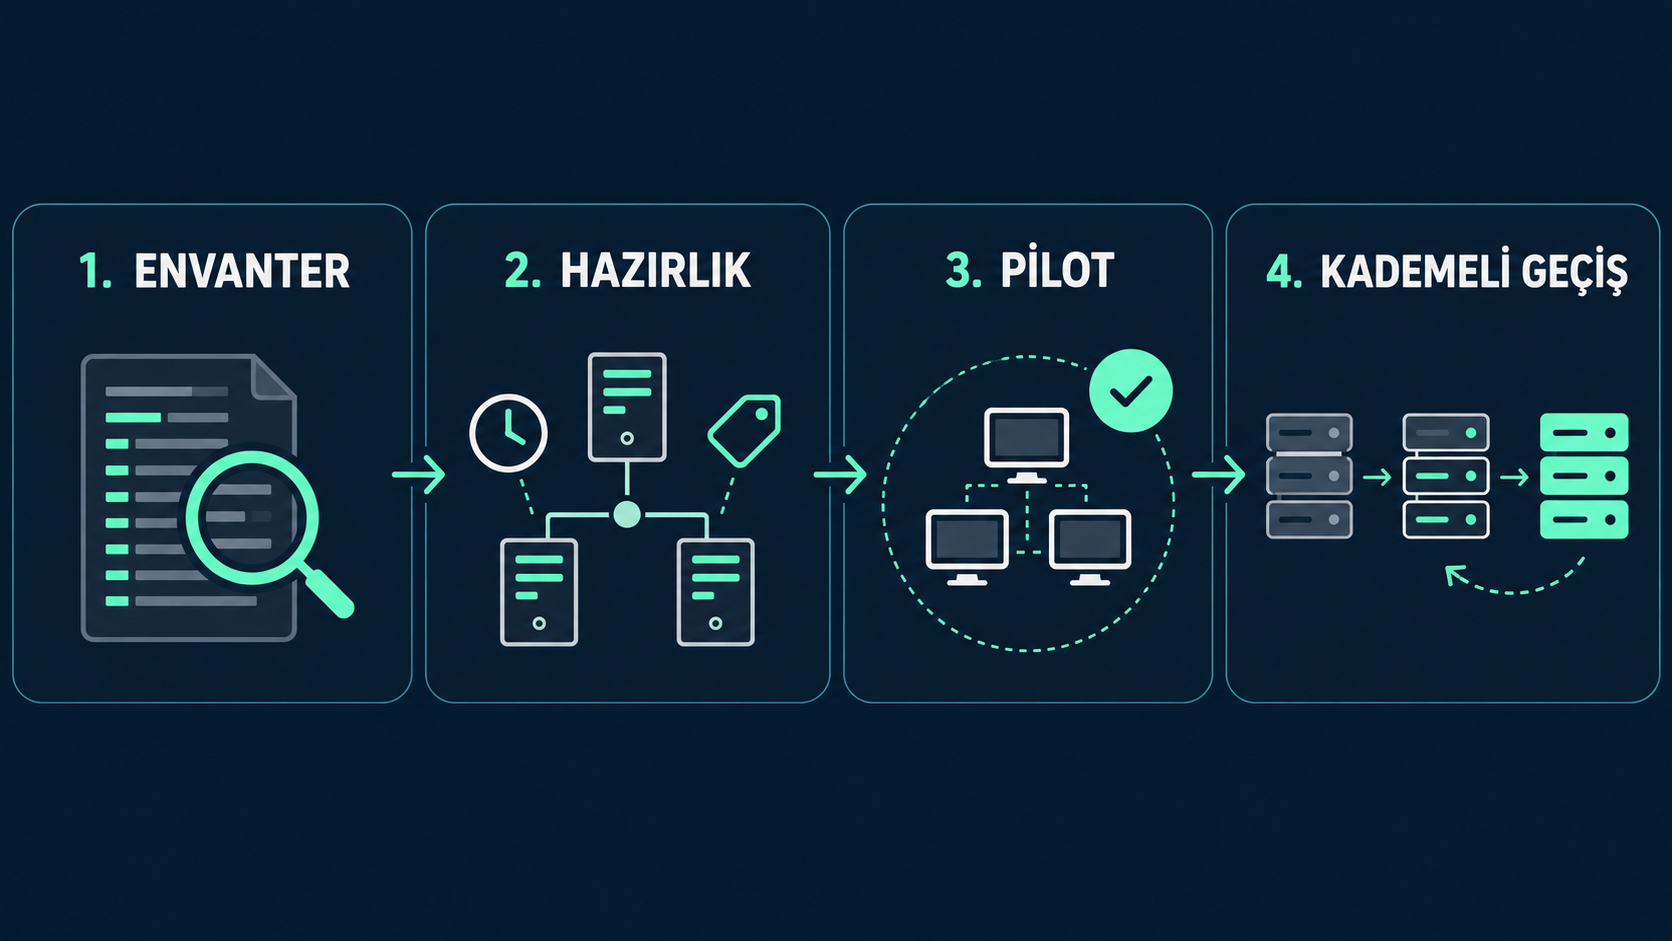
NTLM’yi doğrudan kapatmak çalışan uygulamaları bozabilir. Önce bağımlılıkları görmek, ardından kontrollü ilerlemek gerekiyor.
-
Önce kullanımı görün. NTLM denetimini açıp hangi istemcinin, hesabın ve uygulamanın hangi sunucuya bağlandığını çıkarın. Zamanlanmış işler, yedekleme yazılımları ve eski cihazlar envanterin dışında kalmasın.
-
Kerberos’un altyapısını düzeltin. DNS kayıtlarını, tam sunucu adlarını (FQDN), saat eşitlemesini ve servis hesaplarını kontrol edin. SPN kayıtları doğru hesapta ve benzersiz olmalı. IP adresiyle çalışan bağlantıları da ayrıca inceleyin. Microsoft’un kontrol listesi
-
Servis hesaplarını güçlendirin. Destekleyen uygulamalarda gMSA kullanın; gereksiz yetkileri kaldırın. AES uyumluluğunu test edin ve uzun, rastgele parolalar kullanın. AES’in tek başına zayıf parolayı telafi etmediğini unutmayın. Kerberoasting’e karşı öneriler
-
Küçük bir pilotla doğrulayın. Uygulamanın çalışmasıyla yetinmeyin. İlgili servis biletini ve hedef sunucudaki kimlik doğrulama kayıtlarını kontrol edin. “Negotiate” ayarının bulunması, bağlantının mutlaka Kerberos kullandığını göstermez.
-
Kısıtlamayı aşamalı uygulayın. Önce pilot grupta, ardından daha geniş kapsamda ilerleyin. Geçici istisnaların bir sahibi ve bitiş tarihi olsun; geri dönüş planını önceden hazırlayın.
Amaç, NTLM bağımlılığını azaltırken işlerin kesintisiz devam etmesini sağlamak. Bunun kontrolünü de varsayımlarla değil, kimlik doğrulama kayıtlarıyla yapmak gerekiyor.
Yorumlar (0)
Henüz onaylanmış yorum yok.